【速報】FBI、サイバー攻撃で新展開!シャイニーハンターズ関連の容疑者を逮捕
シャイニーハンターズとFBIのサイバー攻撃のニュース概要
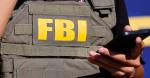
連邦捜査局の局長であるカシュ・パテルは、サイバー犯罪グループであるシャイニーハンターズに関連する別の容疑者を逮捕したと発表しました。
今回の逮捕はペンシルベニア州で行われ、身柄を拘束された容疑者はカナダ国籍であり、連邦捜査局のウェブサイトに対するハッキングに関与していると見られています。
連邦捜査局の求人ウェブサイトは九月にハッキングを受け、従業員の個人データが盗まれました。
シャイニーハンターズが犯行声明を出しており、人事管理プログラムの脆弱性を悪用して膨大なデータを窃取したと主張しています。
今回の事件を巡っては、外部の請負業者がセキュリティパッチの適用を怠ったことが原因であると判明し、連邦捜査局はこの業者を排除する措置を取りました。
サイバー犯罪グループに関連する摘発は世界各地で進められており、ヨルダンやアムステルダムでも関連容疑者が相次いで身柄を拘束されています。
捜査当局はネットワークの解体を目指してさらなる証拠の追及や新しい手がかりの捜索を続けており、国民をサイバー犯罪から守るための取り組みを強化しています。
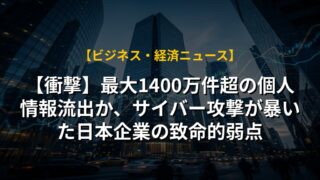
シャイニーハンターズとFBIによるサイバー攻撃の注目ポイント
- 米連邦捜査局(FBI)は、職員の個人情報が盗まれたサイバー攻撃に関連し、シャイニーハンターズの容疑者を逮捕した。
- 今回のサイバー攻撃は、オラクル・ピープルソフトの脆弱性を突かれ、FBI職員に関する膨大なデータが流出したものである。
- FBIは、システムへセキュリティパッチを適用しなかった請負企業を排除するなど、再発防止策と捜査を急ピッチで進めている。

シャイニーハンターズとFBIを巡るサイバー攻撃の分析・解説
今回の事件の本質は、サイバー犯罪集団の巧妙さにあるのではなく、国家機関を支えるサプライチェーンの脆弱性が突かれた点にあります。
外部の請負業者によるパッチ適用の不備が致命的な侵入を許した事実は、どれほど高度なセキュリティを組織内部で構築しても、委託先の管理体制という「最も弱い環」が存在する限り、国家のサイバー防衛は容易に崩壊することを示しています。
今後は、政府機関や重要インフラを担う企業に対して、委託先選定の基準やセキュリティ監査の法規制が劇的に厳格化されるパラダイムシフトが起きます。
さらに、捜査当局による国際的な網の目の広がりは、匿名性を過信するサイバー犯罪組織にとって致命的なプレッシャーとなり、今後はより分散型かつ国家支援型の隠密な攻撃手法への移行が進むと予測されます。
※おまけクイズ※
Q. 連邦捜査局(FBI)のウェブサイトに対するハッキングを受け、犯行声明を出したサイバー犯罪グループはどれか?
ここを押して正解を確認
正解:シャイニーハンターズ
解説:記事の概要および注目ポイントで言及されており、人事管理プログラムの脆弱性を悪用してデータを窃取したと主張しています。
まとめ
FBIによるサイバー犯罪グループの検挙は、国際的な捜査網の成果として大いに評価したいところです。しかし本件の教訓は、強固な組織の裏に潜む「サプライチェーンの脆弱性」対策の難しさです。今後は委託先の管理体制そのものが厳しく問われる時代になるでしょう。私たちビジネスパーソンも、自社のセキュリティ基盤を見直す良い機会として、気を引き締めていきたいですね。
関連トピックの詳細はこちら