【注意】レボリュートで個人情報流出!暗号資産保有者狙う300万ドル要求の裏側
レボリュートの個人情報流出と暗号資産被害のニュース概要
ヨーロッパ最大のフィナンシャルテクノロジー企業であるレボリュートが、政府関係者を装ったハッカーによるデータ侵害の被害を受けました。
イタリア政府のメールシステムが悪用され、暗号資産を保有する数百人の顧客の個人情報が流出したとされています。
ハッカーグループは情報の非公開を条件に約三百万ドルの身代金を要求していると報じられています。
被害者の中には自身の安全に対する懸念を表明する人物も含まれており、関係当局への通報が行われています。
レボリュート側は、外部の高度ななりすまし詐欺であったと認めており、不正なメールアドレスを速やかにブロックしたと発表しました。
今回のインシデントによるシステムへの深刻な影響や顧客資金の流出はないと説明されています。
しかし、プライバシーを重視する暗号資産の利用者層にとって、今回のブランドイメージの失墜は避けられない状況となっています。
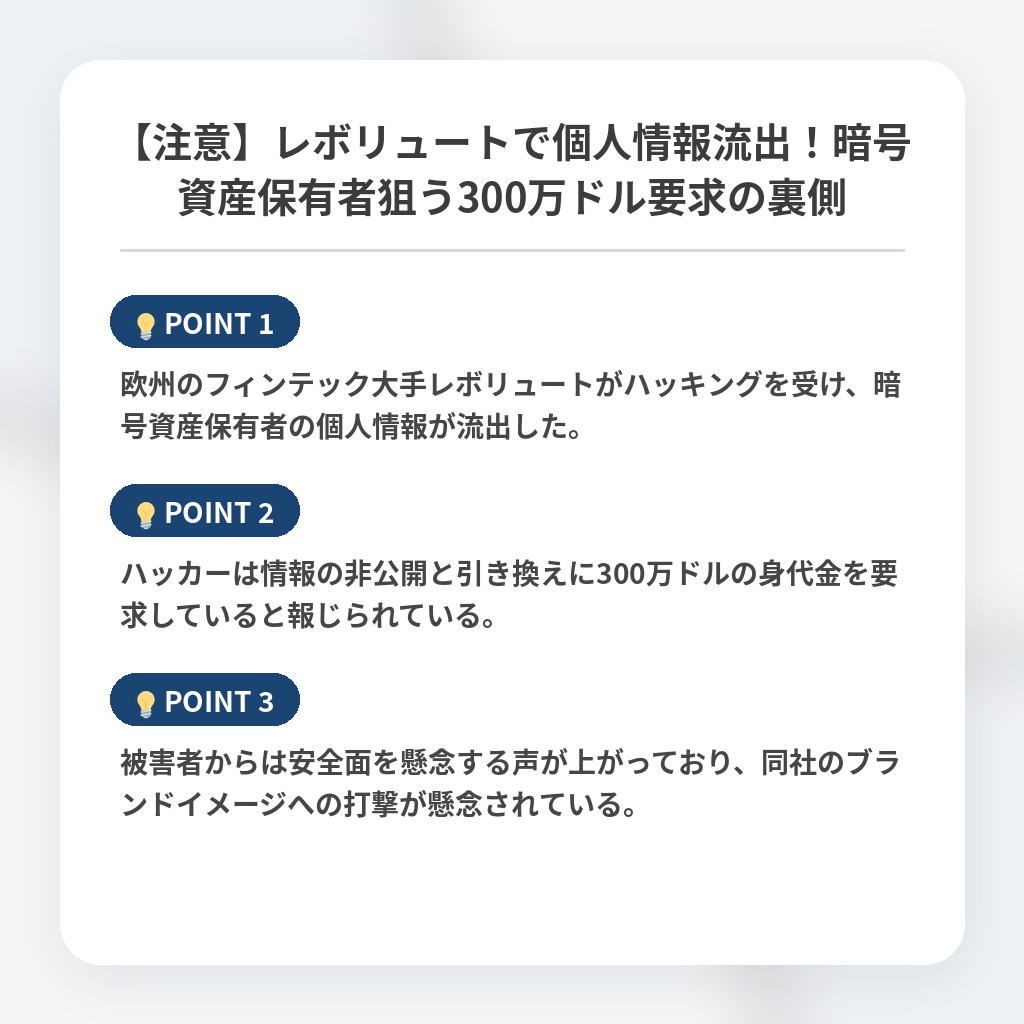
レボリュートの個人情報流出における3つの注目ポイント
- 欧州のフィンテック大手レボリュートがハッキングを受け、暗号資産保有者の個人情報が流出した。
- ハッカーは情報の非公開と引き換えに300万ドルの身代金を要求していると報じられている。
- 被害者からは安全面を懸念する声が上がっており、同社のブランドイメージへの打撃が懸念されている。

レボリュートの暗号資産インシデントに関する分析・解説
今回のインシデントの本質は、フィンテック企業の脆弱性というよりも、国家機関のインフラが悪用された点にあります。
サイバー攻撃の高度化により、どれほど強固なセキュリティを築く企業であっても、信頼の起点が外部で侵害されれば防衛が困難であるという残酷な現実を突きつけました。
この事態は、今後の金融機関における本人確認や連絡プロトコルの根本的な見直しを迫るパラダイムシフトとなります。
特に、暗号資産を扱う富裕層が標的にされたことは、デジタル資産領域のプライバシーと安全性の担保における致命的な構造欠陥を浮き彫りにしました。
今後は、主要取引所の株式上場プロセスにおいてサイバーセキュリティ監査が一段と厳格化されるのは必至です。
また、匿名性の高いトークンを通じた身代金要求の手口が一般化すれば、企業側のコンプライアンス体制やインシデントレスポンスのあり方が問われることになります。
※おまけクイズ※
Q. レボリュートのデータ侵害において、ハッカーが悪用したとされているのはどれ?
ここを押して正解を確認
正解:イタリア政府のメールシステム
解説:記事の概要に記載されている通り、政府関係者を装ったハッカーによりイタリア政府のメールシステムが悪用されました。

まとめ
欧州のフィンテック大手レボリュートが政府機関を装った巧妙なハッキングを受け、暗号資産保有者の個人情報が流出しました。どれほど強固なセキュリティを持つ企業でも、外部インフラの悪用を防ぐのは容易ではないという現実を突きつけられる一件です。暗号資産を扱う私たちにとっても、今後の安全対策や信頼性の見極めを一層厳しく行う必要があると感じます。金融業界全体でセキュリティのパラダイムシフトが急がれます。