【衝撃】シャイニーハンターズがFBIをハッキング、職員データ流出の全貌
シャイニーハンターズによるFBI狙ったサイバー攻撃のニュース
サイバー犯罪グループのシャイニーハンターズが、連邦捜査局に侵入し職員や求職者のデータを盗み出したと主張しています。
このグループはダークウェブなどを通じて、連邦捜査局や司法省の職員に関連する膨大なデータを取得したと発表しました。
ハッカーらは人事管理プログラムの脆弱性を悪用したと述べていますが、連邦捜査局はこの主張について調査中としています。
連邦捜査局の求人ポータルサイトではシステムが一時的に利用できない状態となり、影響を受けた可能性が懸念されています。
一部のメディアに提供されたデータの一部は実際の職員情報と一致していますが、流出元の特定には至っていません。
シャイニーハンターズは以前に連邦捜査局が発行した警告レポートの内容に対して反発を示しています。
連邦捜査局はこれまでにもこのグループに関連するサイバー活動について複数の注意喚起を行っていました。
このグループはクラウドシステムなどからのデータ窃盗を繰り返してきたサイバー恐喝組織として知られています。
連邦捜査局が今年に入ってから重大なサイバーインデントの被害を受けるのはこれで少なくとも三度目となります。
過去には捜査情報を保管するシステムへの不正アクセスや、幹部の個人メールアカウントが標的となる事案が発生していました。
機関や関係機関は脅威への警戒を強めるとともに、事件の全容解明に向けた取り組みを進めています。
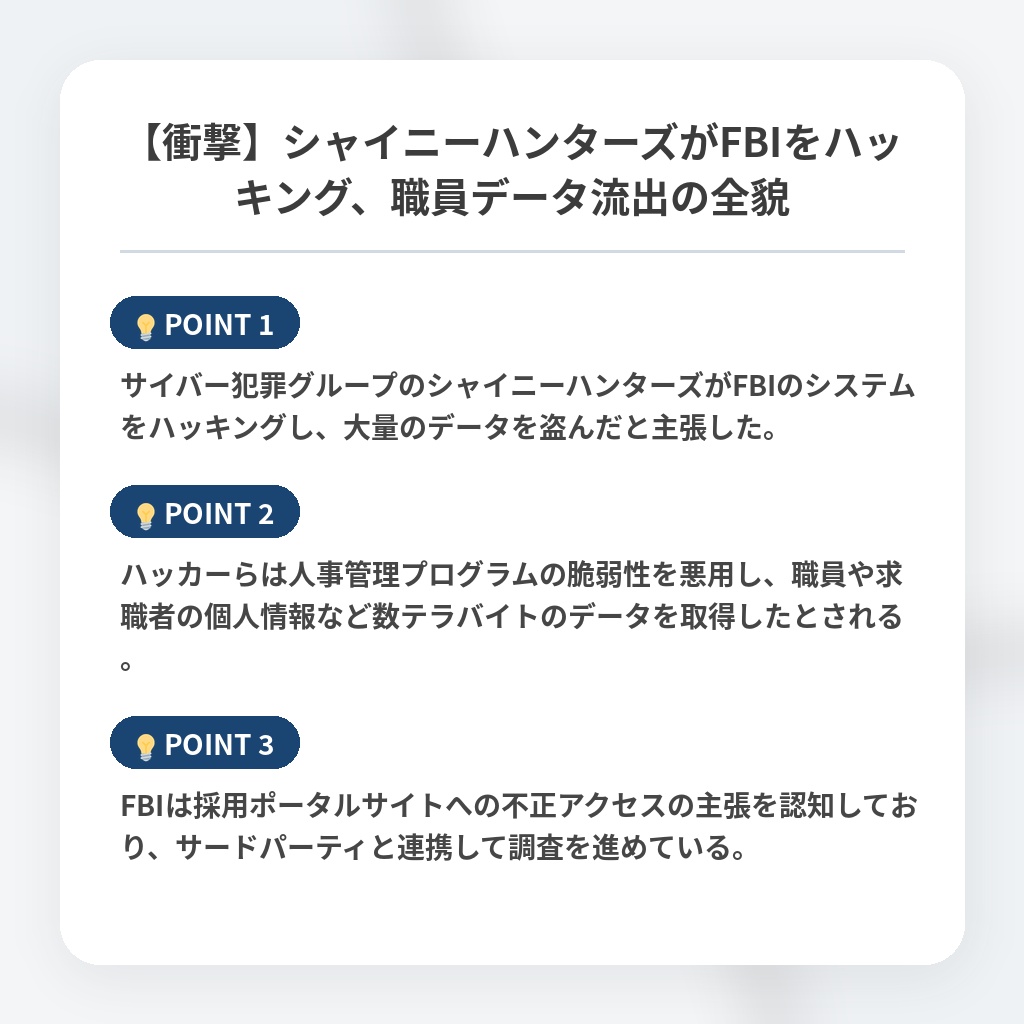
シャイニーハンターズとFBIをめぐるサイバー攻撃の注目ポイン
- サイバー犯罪グループのシャイニーハンターズがFBIのシステムをハッキングし、大量のデータを盗んだと主張した。
- ハッカーらは人事管理プログラムの脆弱性を悪用し、職員や求職者の個人情報など数テラバイトのデータを取得したとされる。
- FBIは採用ポータルサイトへの不正アクセスの主張を認知しており、サードパーティと連携して調査を進めている。
シャイニーハンターズによるFBIへのサイバー攻撃の分析・解説
今回の事件の本質は、国家安全保障を担う中枢機関の脆弱性が、単なる金銭目的ではなく報復的な動機によって突かれた点にあります。
特に注目すべきは、サプライチェーンの要である人事管理システムが標的となったことであり、これは組織の最も機微な内部情報への侵食を意味します。
この事態は、従来のセキュリティ対策が外部からの侵入阻止に偏っていた構造的欠陥を浮き彫りにしています。
今後は、クラウド環境やサードパーティ製ソフトウェアを介した侵入経路の特定と遮断が急務となるのは間違いありません。
さらに、国家機関に対するサイバー攻撃が日常化・常態化するパラダイムシフトが進むと予測されます。
組織は防衛から回復力重視への転換を迫られ、セキュリティ基準の抜本的な見直しが進む見通しです。
※おまけクイズ※
Q. サイバー犯罪グループ「シャイニーハンターズ」がハッキングの際に悪用したと主張しているのはどれですか?
ここを押して正解を確認
正解:人事管理プログラムの脆弱性
解説:記事の概要および注目ポイントにおいて、ハッカーらが人事管理プログラムの脆弱性を悪用して職員や求職者のデータを取得したと主張していることが言及されています。

まとめ
サイバー犯罪グループによるFBIのデータ流出主張は、国家中枢のセキュリティに大きな衝撃を与えています。報復的な動機やサプライチェーンの脆弱性が突かれた今回の事件は、組織の防衛体制に抜本的な見直しを迫るものです。私たちは、こうした高度化するサイバー脅威から身を守るため、常に最新動向に注意を払う必要があります。今後の調査の行方や、各企業・組織におけるセキュリティ対策の強化を引き続き注視していきましょう。
関連トピックの詳細はこちら