【速報】ビットゲットで3.5億ドル不正流出、北朝鮮ハッカー関与か
ビットゲット暗号資産不正流出のニュース概要
暗号資産取引所のビットゲットが約3億5160万ドルのデジタル資産が流出したセキュリティ侵害について北朝鮮のハッカーグループが関与している疑いがあると発表しました。
最高経営責任者のグレイシー・チェン氏によると調査チームは以前から北朝鮮のハッカー集団が使用していた仮想プライベートネットワークサービスに関連するIPアドレスを特定しています。
攻撃の手口も過去にその国に起因するとされる手法と類似しているということです。
今回の不正アクセスではホットおよびウォームウォレットのインフラの一部から不正な送金が検知されましたがコールドウォレットは安全に保たれ秘密鍵の侵害は否定されています。
イーサやエックスアールピーやテザーなどが影響を受けましたが攻撃はすでに封じ込められさらなる不正流出は防がれています。
現在技術チームがシステムの修復と強化を進めており出金は一時停止されていますが数週間以内には再開される見込みです。
顧客の残高は正確であり損失は4億640万ドル超を保有するユーザー保護基金によって完全にカバーされる方針です。
またバイビットの最高経営責任者であるベン・ジョウ氏も支援の意向を示しており盗まれた資金の追跡を協力して進める姿勢を見せています。
ビットゲット不正流出事件の注目ポイント
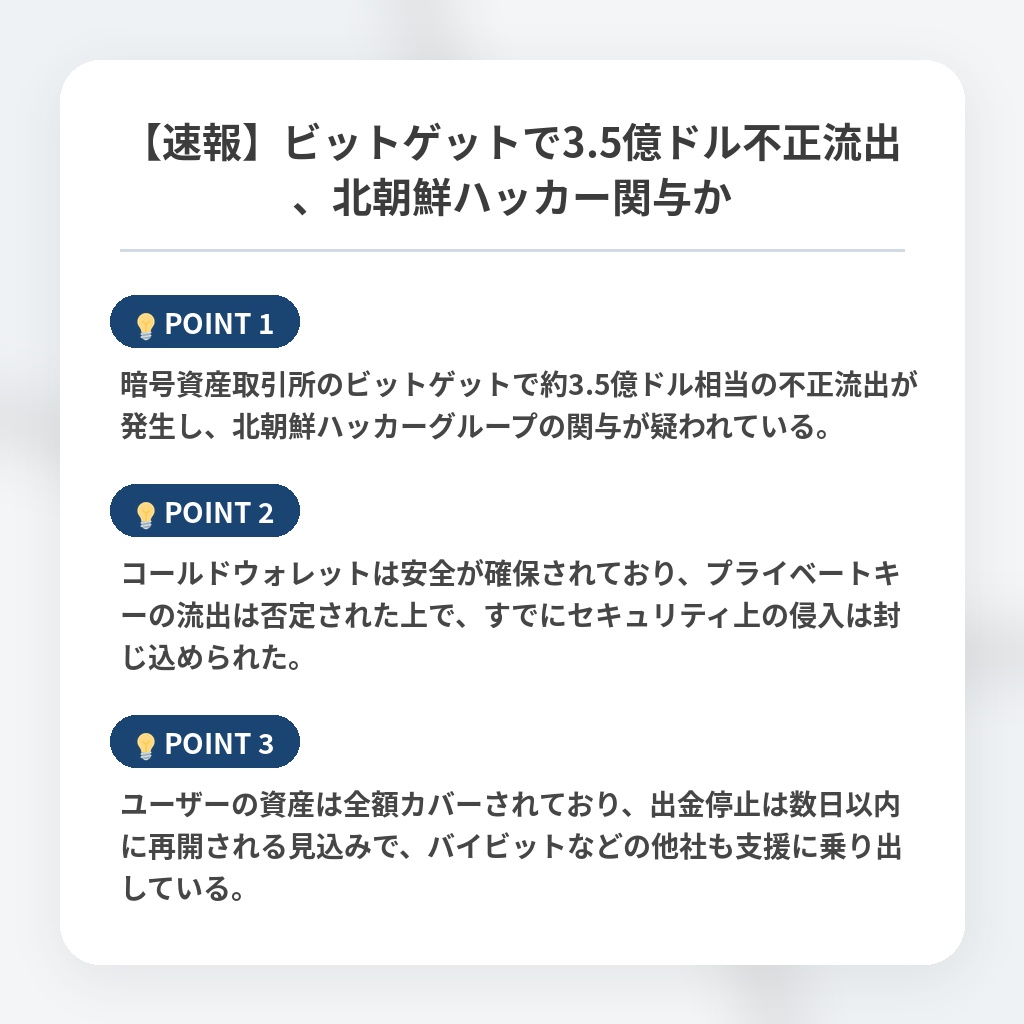
- 暗号資産取引所のビットゲットで約3.5億ドル相当の不正流出が発生し、北朝鮮ハッカーグループの関与が疑われている。
- コールドウォレットは安全が確保されており、プライベートキーの流出は否定された上で、すでにセキュリティ上の侵入は封じ込められた。
- ユーザーの資産は全額カバーされており、出金停止は数日以内に再開される見込みで、バイビットなどの他社も支援に乗り出している。
暗号資産とビットゲット不正流出の分析・解説
今回のインシデントの本質は、国家を背景に持つ高度なサイバー攻撃が、もはや個別のプラットフォームの脆弱性を超えて、業界全体の信頼を脅かす構造的リスクに達した点にあります。
秘密鍵の侵害が回避されユーザー保護基金で全額補填される対応は迅速ですが、中央集権型取引所におけるバックエンドの認証プロセスそのものが標的となった事実は重く受け止められるべきです。
今後は、単一企業のセキュリティ対策を超え、業界全体で国家レベルの脅威に対抗するためのリアルタイムな情報共有と、クロスチェーン監視体制の標準化が急務となるでしょう。
今回の事件を契機に、取引所のガバナンスやインフラ設計のあり方は抜本的なパラダイムシフトを迫られ、セキュリティ基準の厳格化が加速すると予測されます。
※おまけクイズ※
Q. 暗号資産取引所ビットゲットのセキュリティ侵害で関与が疑われているのはどれですか?
ここを押して正解を確認
正解:北朝鮮のハッカーグループ
解説:記事の概要および注目ポイントで言及されており、調査チームが特定したIPアドレスや手口から関与が疑われています。

まとめ
ビットゲットで発生した大規模な不正流出は、業界全体に大きな衝撃を与えましたね。今回は迅速な資産補填や他社の協力姿勢が見られますが、国家背景のサイバー攻撃に対する備えは急務です。今回の事件を教訓に、暗号資産市場全体のセキュリティ基準がさらに強化され、より安全な取引環境へと進化していくことを強く期待したいですね。
関連トピックの詳細はこちら